

Η πρόσφατη παραβίαση του WhatsApp του Βοηθού Γενικού Εισαγγελέα Σάββα Αγγελίδη, επαναφέρει στο προσκήνιο το ζήτημα της ασφάλειας των προσωπικών δεδομένων και των κινδύνων που κρύβονται πίσω από τη χρήση δημοφιλών εφαρμογών. Το περιστατικό προκαλεί εύλογα ερωτήματα για το πόσο ευάλωτοι είναι τελικά οι χρήστες σε τέτοιου είδους επιθέσεις και τι μπορούν να κάνουν για να προστατεύσουν τα προσωπικά τους δεδομένα.
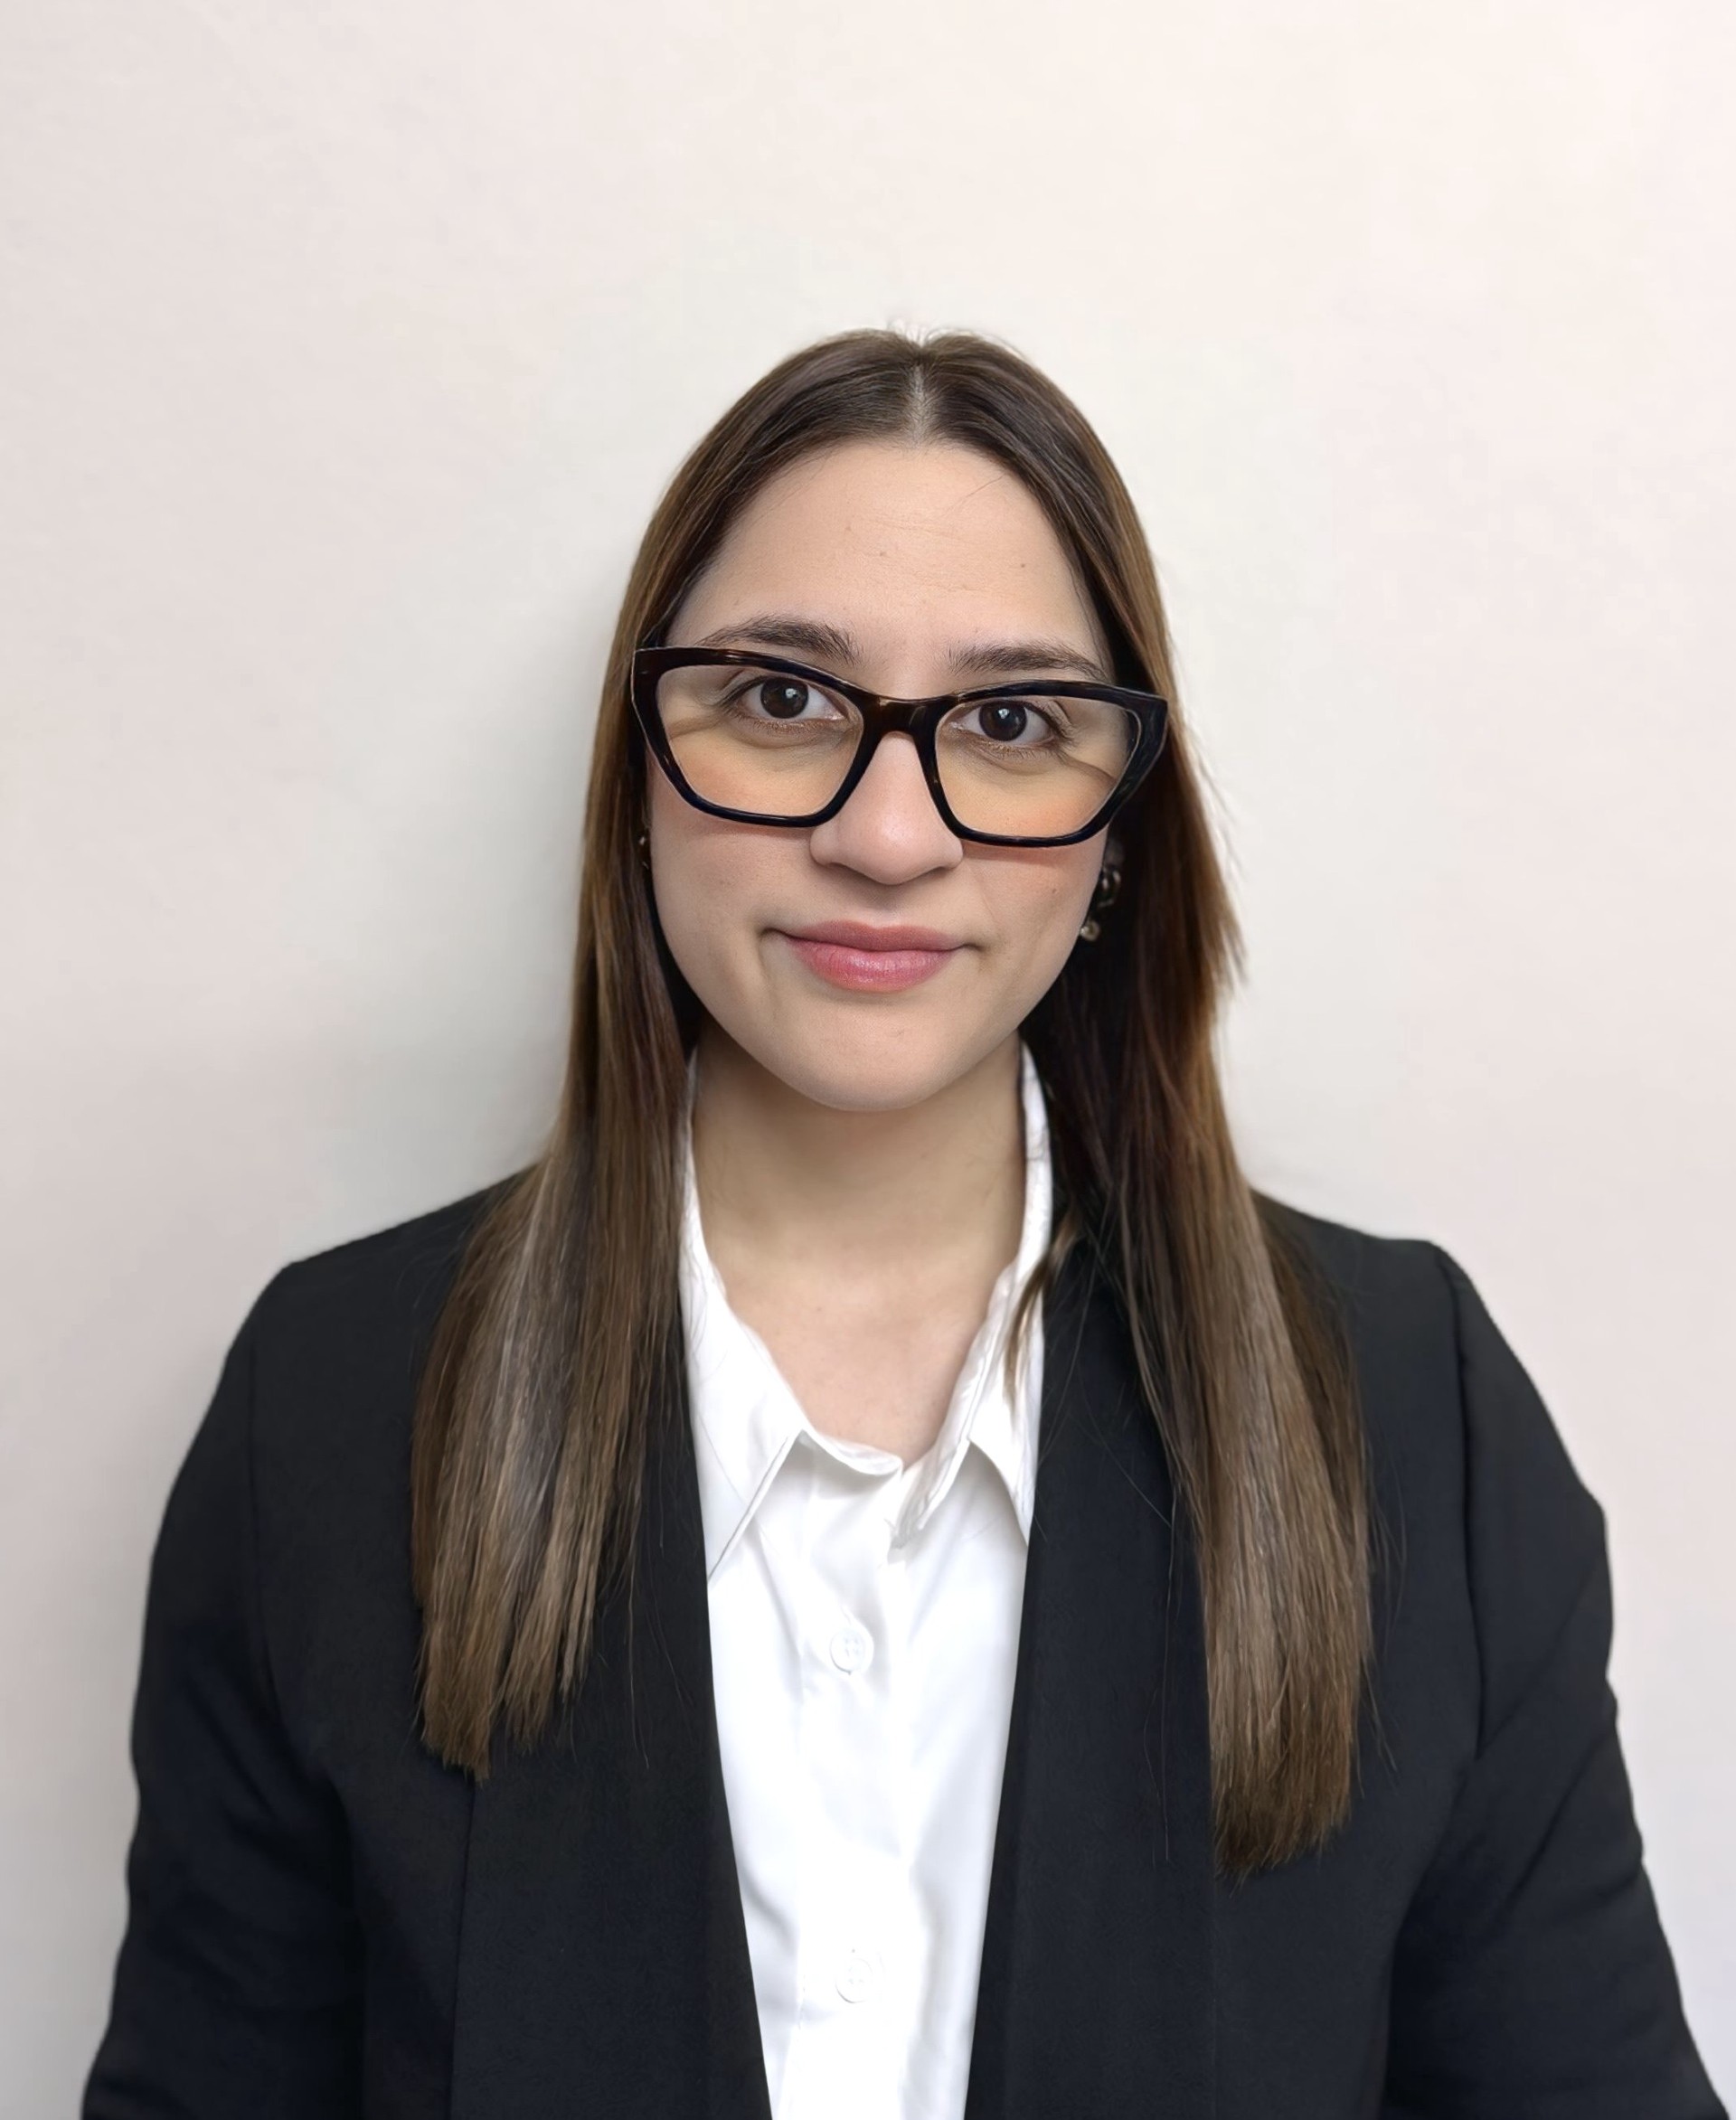
Μιλώντας στο Alphanews.Live ο Ειδικός σε Θέματα Ασφάλειας Διαδικτύου Ντίνος Παστός, ξεκαθάρισε ότι, αυτού του είδους οι επιθέσεις δεν κάνουν διακρίσεις ανάλογα με το επάγγελμα ή την ιδιότητα κάποιου, εξηγώντας ότι οποιοσδήποτε χρησιμοποιεί τέτοιες εφαρμογές μπορεί να πέσει θύμα.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ: Θύμα χάκερς ο Αγγελίδης: Πώς είχαν πρόσβαση για ώρες στο WhatsApp του και τι κατέδειξε έρευνα του Αλέξη Μαύρου | AlphaNews
ΣΧΕΤΙΚΑ ΑΡΘΡΑ


Όπως σημειώσε, οι επιθέσεις αυτές συχνά γίνονται μαζικά, με τους επιτήδειους να προσπαθούν να εξαπατήσουν όσο το δυνατόν περισσότερους χρήστες.
«Δεν χρειάζονται ιδιαίτερες τεχνικές γνώσεις από την πλευρά του θύματος για να συμβεί κάτι τέτοιο. Αρκεί μια στιγμή απροσεξίας ή μια παραπλανητική οδηγία».
Κληθείς να απαντήσει πώς μπορεί κάποιος να αποκτήσει πρόσβαση στα προσωπικά μας μηνύματα και στις κλήσεις μας μέσω εφαρμογών όπως το WhatsApp, ο κύριος Παστός εξήγησε ότι, στη συγκεκριμένη περίπτωση, δεν πρόκειται για παραβίαση της ίδιας της εφαρμογής WhatsApp ή των συστημάτων της, αλλά για μια μέθοδο εξαπάτησης του χρήστη.
Όπως αναφέρει, το WhatsApp διαθέτει μια λειτουργία που επιτρέπει να συνδέσουμε τον λογαριασμό μας και σε δεύτερη συσκευή, όπως έναν υπολογιστή ή άλλο κινητό. Οι επιτήδειοι εκμεταλλεύονται αυτή τη δυνατότητα και, με παραπλανητικά μηνύματα, συνδέσμους ή κωδικούς QR, προσπαθούν να πείσουν τον χρήστη να εγκρίνει τη σύνδεση μιας ξένης συσκευής, πιστεύοντας ότι κάνει κάτι εντελώς διαφορετικό.
«Από τη στιγμή που θα εγκριθεί η σύνδεση, ο επιτήδειος μπορεί να αποκτήσει πρόσβαση στις συνομιλίες που συγχρονίζονται και να στέλνει μηνύματα εκ μέρους του θύματος, χωρίς απαραίτητα το θύμα να χάσει την πρόσβαση στο δικό του λογαριασμό», προσθέτει.
Ερωτηθείς πόσο ασφαλείς είναι τελικά εφαρμογές όπως το WhatsApp, ο κύριος Παστός ξεκαθάρισε ότι, το WhatsApp είναι μια αρκετά ασφαλής εφαρμογή όσον αφορά την προστασία του περιεχομένου των επικοινωνιών μας. Εξήγησε ότι, χρησιμοποιεί κρυπτογράφηση από άκρο σε άκρο, πράγμα το οποίο σημαίνει ότι τα μηνύματα και οι κλήσεις προστατεύονται ώστε να μην μπορούν να διαβαστούν ή να παρακολουθηθούν από τρίτους κατά τη μεταφορά τους.
Ωστόσο, υπογραμμίζει πως, καμία εφαρμογή δεν μπορεί να προστατεύσει απόλυτα έναν χρήστη που εξαπατάται ώστε να παραχωρήσει ο ίδιος πρόσβαση στον λογαριασμό του.
Όπως επισημαίνει, στη συγκεκριμένη μέθοδο επίθεσης η κρυπτογράφηση δεν παραβιάζεται. Ο επιτήδειος καταφέρνει να εμφανίσει τη δική του συσκευή ως εξουσιοδοτημένη συσκευή του χρήστη.
Άρα, «πρέπει να ξεχωρίζουμε την ασφάλεια της εφαρμογής από την ασφάλεια του λογαριασμού μας.»
Αναφορικά με το πώς μπορούμε να αντιληφθούμε ότι κάποιος έχει αποκτήσει πρόσβαση στον λογαριασμό μας, ο κύριος Παστός δήλωσε ορισμένες εφαρμογές διαθέτουν μηχανισμούς ενημέρωσης όταν συνδέεται μια νέα συσκευή στον λογαριασμό μας, ενώ μπορεί να εμφανίζεται και ένδειξη ότι γίνεται συγχρονισμός των συνομιλιών. Όπως εξήγησε, μέσα από τις ρυθμίσεις των εφαρμογών ο χρήστης μπορεί να δει ποιες άλλες συσκευές έχουν πρόσβαση στον λογαριασμό του.
«Εάν εντοπίσουμε κάποια συσκευή που δεν αναγνωρίζουμε, πρέπει να την αποσυνδέσουμε αμέσως και να ελέγξουμε τις ρυθμίσεις ασφαλείας μας.»
Ο κύριος Παστός επισήμανε, επίσης ότι οι ενδείξεις και οι ειδοποιήσεις ενδέχεται να διαφέρουν ανάλογα με την εφαρμογή, ενώ δεν είναι πάντοτε διαθέσιμες με τον ίδιο τρόπο.
Τέλος, υπογράμμισε ότι η μη εξουσιοδοτημένη πρόσβαση στις συνομιλίες μας δεν συνοδεύεται απαραίτητα από εμφανείς αλλαγές ή δυσλειτουργίες στο κινητό μας. Συνεπώς, κάποιος μπορεί να αποκτήσει πρόσβαση στις συνομιλίες μας χωρίς να αντιληφθούμε κάτι ασυνήθιστο στη λειτουργία της συσκευής μας.
Αναφερόμενος στα μέτρα που μπορούν να λάβουν οι πολίτες για την προστασία των προσωπικών τους δεδομένων, υπογράμμισε την ανάγκη αυξημένης προσοχής κατά τη χρήση εφαρμογών και διαδικτυακών υπηρεσιών. Ενώ επισήμανε ότι χρειάζεται ιδιαίτερη προσοχή κατά το άνοιγμα συνδέσμων και την επίσκεψη στις ιστοσελίδες, αλλά κυρίως κατά την παραχώρηση αδειών και εξουσιοδοτήσεων σε εφαρμογές και υπηρεσίες.
Παράλληλα υπογράμμισε ότι, οι χρήστες δεν πρέπει να εγκρίνουν ενέργειες που δεν κατανοούν πλήρως, ούτε να κοινοποιούν κωδικούς επιβεβαίωσης που λαμβάνουν στο κινητό τους ακόμη και όταν τους ζητούν πρόσωπα που φαίνονται οικεία ή αξιόπιστα.
Επιπλέον, συμβούλεψε την ενεργοποίηση της επαλήθευσης δύο παραγόντων, όπου αυτή είναι διαθέσιμη και να γίνεται τακτικός έλεγχος των συσκευών που έχουν συνδεθεί στους λογαριασμούς.
Καταλήγοντας, ο κύριος Παστός τόνισε ότι «πολλές σύγχρονες κυβερνοεπιθέσεις δεν προσπαθούν να ξεπεράσουν την τεχνολογία ασφαλείας, αλλά να ξεγελάσουν τον άνθρωπο που τη χρησιμοποιεί.»